
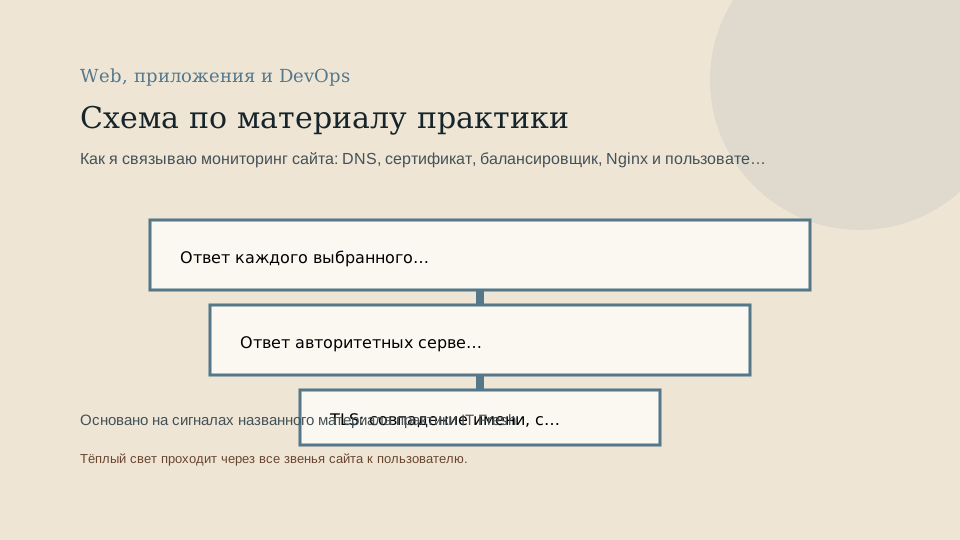

Начинаю с наблюдаемого симптома, а не с любимого компонента
Я, Семёнов Евгений Сергеевич, технический директор IT Fresh, начинаю расследование сайта с точной записи того, что увидел пользователь или внешний наблюдатель. Формулировка «сайт не работает» для меня недостаточна. Я фиксирую имя, точку проверки, время, тип клиента, завершившийся этап и безопасный признак ожидаемой страницы. Не разрешилось имя, не установилось соединение, не прошла проверка TLS, получен неожиданный HTTP-код, вернулась чужая страница или сорвался следующий шаг — это разные симптомы. Рядом записываю повторяемость и границу: одна сеть, один адрес, отдельный протокол или все доступные точки. Только после этого раскладываю путь на DNS, TLS, балансировщик, Nginx и приложение за ним. Такая последовательность защищает от привычки сразу открывать журнал знакомого сервера. Внутренний зелёный график способен относиться к другому имени, адресу или времени, а красный внешний результат уже описывает выбранный клиентский путь. Я не объявляю компонент виновным по соседству с симптомом. Сначала строю временную линию и отмечаю, какое наблюдение действительно различает альтернативы, а какое лишь показывает, что отдельный процесс продолжает жить.
DNS проверяю как развилку маршрута
Если имя не разрешается или разные пользователи получают разные адреса, я сравниваю ответы выбранных рекурсивных резолверов и авторитетных серверов. В доказательство входят код ответа, CNAME-переходы, A и AAAA, TTL, имя отвечавшего сервера и время. Ответ из локального кэша не равен текущему состоянию зоны, а ответ одного авторитетного узла не описывает все кэши интернета. Поэтому я отличаю публикацию записи, распространение по авторитетным серверам, жизнь прежнего значения до окончания TTL и локальную ошибку резолвера. Затем проверяю, к какому адресу фактически пошёл внешний запрос. Это отделяет DNS-ветвь от ситуации, когда имя разрешилось корректно, но соединение или следующий слой отказал. При конфликте IPv4 и IPv6 результаты сохраняю отдельно: успех одного семейства не опровергает отказ другого. Я не очищаю чужие кэши и не меняю запись для проверки гипотезы. Безопасная проверка — повторное чтение из заранее определённых точек и сопоставление с авторитетным ответом. Граница вывода проста: правильная запись подтверждает только выбор адреса, но ничего не обещает о сертификате, маршруте после адреса и содержимом сайта.
TLS раскладываю на имя, время, цепочку и фактический узел
Когда TCP-соединение устанавливается, но клиент отвергает HTTPS, я не ограничиваюсь датой окончания сертификата. Сначала связываю результат с именем SNI и адресом, который был получен через DNS. Затем отдельно сохраняю конечный сертификат, совпадение имени, начало и окончание срока действия, переданную сервером цепочку и итог проверки доверия стандартным клиентом. Истёкший сертификат, ещё не действующий сертификат, отсутствие нужного промежуточного звена, неверное имя и недоверенный корень дают разные ветви расследования. Важен и конкретный узел: при неполном обновлении балансировщика часть адресов может показывать новую цепочку, а часть — прежнюю. Поэтому один успешный handshake не закрывает конфликт, если внешний сценарий периодически попадает на другой адрес. Я не отключаю проверку имени и доверия ради зелёного результата: это изменило бы смысл наблюдения. Близкий срок окончания оформляю как отдельный предупредительный сигнал, а не как доказательство текущей недоступности. Безопасная проверка только повторяет рукопожатие к разрешённому имени и не вызывает перевыпуск, замену ключа или перезагрузку. Решение об обновлении остаётся у владельца сертификата после подтверждения точки завершения TLS.
Балансировщик отделяю от входного Nginx
В одних контурах TLS завершается на внешнем балансировщике, в других проходит до Nginx, а иногда Nginx сам распределяет запросы по upstream. Я не предполагаю схему по названию узла: перед настройкой фиксирую реальный маршрут, listener, протокол до следующего звена и место формирования каждого HTTP-кода. Сигнал проверки backend полезен только вместе с её URL, методом, ожидаемым кодом и интервалом. Зелёная короткая проверка может обходить аутентификацию, зависимости и содержательную страницу. Красная цель тоже не всегда означает недоступность услуги, если остальные цели обслуживают запросы, но это уже уменьшение резерва. Для различения я сопоставляю внешний адрес, идентификатор запроса, выбранный backend, код балансировщика и запись Nginx в одном временном окне. Если балансировщик не видит запрос, ветвь остаётся перед ним; если видит и не передаёт дальше, исследую правило маршрута и здоровье цели; если Nginx принял запрос, граница сдвигается внутрь. Я не вывожу backend из пула и не меняю веса ради диагностического эксперимента. Любое переключение влияет на живой трафик и допустимо только после подтверждения причины, оценки резерва и отдельного решения владельца.
В Nginx связываю ответ клиенту с попыткой к upstream
Для Nginx мне нужен не весь журнал без фильтра, а узкое окно и поля, которые связывают клиентский результат со следующим звеном. Я использую безопасный идентификатор запроса, server name, location, итоговый status, upstream address, upstream status, время соединения, получения заголовка и полного ответа. Значения интерпретирую как последовательность, а не как готовый диагноз. Отсутствие upstream address может указывать, что запрос завершился до проксирования; timeout соединения отличается от ожидания заголовка; несколько upstream status показывают повторные попытки. Ответ 502 не означает, что нужно перезапустить Nginx, а медленный upstream не доказывает нехватку ресурсов именно на приложении. Я сверяю конфигурацию только чтением и учитываю, какой блок был фактически выбран для имени и URI. Проверка синтаксиса может подтвердить целостность загруженного текста, но не разрешает автоматически применять его. Если внутренний прямой запрос разрешён, он выполняется к безопасной точке с правильным Host и без обхода контроля доступа. Его успех доказывает лишь доступность внутреннего пути из конкретной сети. Внешний маршрут всё равно проверяется отдельно, потому что включает DNS, TLS и балансировщик.
Независимая проверка проходит пользовательский путь извне
Внешний сценарий Zabbix размещаю так, чтобы он не разделял с сайтом критические внутренние зависимости, которые способен проверять. Если проверка запускается на том же узле, использует локальное разрешение имени или обходит балансировщик, она подтверждает другой путь. Независимость для меня означает отдельную точку выполнения, обычное публичное DNS-разрешение, штатную проверку TLS и обращение к тому же URL, который согласован для пользователей. Сценарий проверяет ожидаемый код и устойчивый маркер содержимого, затем выполняет один безопасный переход, который не создаёт заказ, запись, письмо или сессию с широкими правами. При обязательной аутентификации применяется выделенная учётная запись с минимальным доступом; секрет не попадает в URL, журнал и событие. Внутренние метрики могут быть зелёными, пока внешний DNS ведёт на прежний адрес, один узел показывает неверную цепочку или правило балансировщика направляет запрос не туда. И наоборот, внешний сценарий может быть успешен при отказе одной резервной цели. Поэтому он не заменяет внутренние сигналы и не подчиняется им. Он независимо отвечает на узкий вопрос: прошёл ли выбранный пользовательский путь сейчас из этой точки.
Конфликт сигналов разбираю в установленном порядке
При конфликте я сначала проверяю свежесть и область каждого наблюдения. Старое зелёное значение не спорит с новым отказом, а результат из внутренней сети не опровергает внешний маршрут. Затем повторяю только безопасные чтения из второй независимой точки и фиксирую адрес, имя, время и этап. После этого двигаюсь по пути снаружи внутрь: авторитетный и рекурсивный DNS, TCP, TLS, ответ балансировщика, приём Nginx, попытка upstream, содержимое и следующий пользовательский шаг. Первое подтверждённое расхождение задаёт рабочую границу, но я сохраняю параллельные симптомы. Если внешняя проверка падает, а внутренние метрики зелёные, приоритет получает воспроизводимый пользовательский симптом; зелёные метрики лишь исключают некоторые альтернативы. Если внешний путь успешен, а одна внутренняя цель красная, я сообщаю о потере резерва без заявления о полном отказе. Если точки расходятся, расширяю матрицу адресов и протоколов, а не выбираю удобное большинство. Причину называю только при временной связи и понятном механизме. До этого формулировка остаётся честной: известен слой расхождения, но действие ещё требует подтверждения владельцем.
Что нельзя переключать или перезапускать без подтверждения
Диагностика не должна сама создавать новый инцидент. По первому timeout я не меняю DNS, не уменьшаю TTL и не переключаю адрес. По ошибке TLS не заменяю сертификат и не запускаю перевыпуск, пока не подтверждены имя, точка завершения TLS и состав затронутых узлов. По красной проверке backend не вывожу цель из балансировки, не меняю вес и не направляю весь трафик на соседний узел без проверки его запаса. По 502 или 504 не перезапускаю Nginx и приложение: это может разорвать рабочие соединения, уничтожить летучие свидетельства и скрыть повторяемость, не устранив upstream-причину. Также не отключаю проверку сертификата, не разрешаю все перенаправления и не подменяю ожидаемый маркер простым кодом 200. Перед любым изменением нужны подтверждённая зона влияния, владелец действия, проверенный план возврата и критерий остановки. Если изменение уже согласовано как восстановительная мера, мониторинг продолжает независимо фиксировать внешний путь и состояние каждого слоя. Исчезновение события после перезапуска не считается доказательством причины само по себе: я жду новый успешный пользовательский результат и согласованные свежие сигналы, сохраняя исходную временную линию.
Безопасную проверку проектирую вместе с откатом
До включения новых элементов я сохраняю экспорт пилотной конфигурации Zabbix, перечень точек наблюдения, владельцев и исходные значения без секретов. Сначала запускаю проверки вручную в разрешённом режиме чтения и убеждаюсь, что они не создают данные, не принимают неожиданное перенаправление и не сохраняют тело с персональной информацией. Затем включаю ограниченный пилот без автоматических действий. Контролируемая проверка меняет только один безопасный тестовый признак: например, обращается к специально подготовленному неразрушающему URL или воспроизводит заранее сохранённый обезличенный ответ для проверки зависимых элементов. Я не порчу DNS, цепочку сертификата и рабочий backend ради тревоги. Стоп-условиями служат неожиданный объём ответа, рост нагрузки, появление пользовательского эффекта, запрос дополнительных прав или невозможность однозначно вернуть исходное состояние. Откат отключает только новые items, web scenario, triggers и зависимости, затем подтверждает прекращение их опроса. Он не перезапускает Nginx, не меняет балансировщик и не отзывает рабочий сертификат. После возврата проверяю, что прежний мониторинг сохранился, а внешний запрос по-прежнему выполняется обычным клиентским способом.
Приёмку завершаю границами вывода и понятной эскалацией
На приёмке я показываю одну временную шкалу: какой DNS-ответ получила внешняя точка, к какому адресу подключилась, какой сертификат и цепочку увидела, какой код вернул внешний слой, принял ли запрос Nginx, был ли выбран upstream и завершился ли безопасный пользовательский шаг. Для каждого значения указаны источник, свежесть и граница доказательства. Дежурный получает порядок реакции, а не обещание автоматической истины: подтвердить внешний симптом, проверить расхождение DNS, затем TLS, балансировщик, Nginx и upstream; отдельно отметить потерю резерва и пользовательское влияние. Мониторинг не охватывает все браузерные особенности, локальные сети, географические маршруты и функции сайта. Успех одного сценария не гарантирует исправность всех страниц, а отказ одной точки не доказывает глобальную недоступность. Именно поэтому я сохраняю независимость внешнего результата и не скрываю его предполагаемой внутренней причиной. Если требуется такой доказательный контур для сайта, описание услуг IT Fresh доступно на https://itfresh.ru/. Для переписки с техническим директором используйте https://t.me/ITfresh_Boss. Позвонить и обсудить исходную схему наблюдения можно по tel:+79037296241.
Сигналы, которые сопоставляю
- Ответ каждого выбранного рекурсивного резолвера: код результата, набор A/AAAA, CNAME-цепочка, TTL и время наблюдения.
- Ответ авторитетных серверов для ожидаемого имени и различие между ещё кэшированным и уже опубликованным состоянием.
- TLS: совпадение имени, срок действия конечного сертификата, переданная цепочка, результат проверки доверия и адрес фактического узла.
- Балансировщик или внешний прокси: доступность listener, выбранный backend, класс HTTP-ответа, идентификатор запроса и состояние разрешённой проверки цели.
- Nginx: код ответа клиенту, upstream status, время соединения и ответа upstream, локальное время запроса и безопасный корреляционный идентификатор.
- Независимый внешний сценарий Zabbix: DNS-результат, TLS, код, стабильный маркер страницы, шаг безопасного перехода и итог сценария.
- Свежесть каждого источника и его точка наблюдения, чтобы старое зелёное значение не спорило с новым пользовательским симптомом.
- Факт согласованного изменения или обслуживания как контекст, но не как автоматическое объяснение любого отказа.
Отвергнутые альтернативы
- Считать доступность процесса Nginx доказательством доступности сайтаЖивой процесс не подтверждает правильный DNS-ответ, доверенную TLS-цепочку, маршрут через балансировщик, ответ upstream и выполнение пользовательского шага.
- Переключить DNS при первом внешнем timeoutTimeout может возникнуть после разрешения имени либо только из одной точки наблюдения. До изменения нужны повторяемость, адрес назначения, авторитетный ответ и независимое подтверждение зоны влияния.
- Перезапустить Nginx при любом ответе 502 или 504Такой код часто является сообщением о проблеме дальше по цепочке. Перезапуск стирает часть временного контекста и не исправляет недоступный или медленный upstream.
- Считать близкий срок сертификата причиной текущей ошибкиПлановое приближение срока требует действия владельца, но текущий отказ подтверждается результатом проверки имени, времени, цепочки и доверия в момент соединения.
- Подавить внешний сценарий внутренним событием балансировщикаПользовательское влияние должно оставаться видимым независимо от предполагаемой внутренней причины, иначе ошибочная корреляция скроет отдельный разрыв пути.
Конфигурация и сбор
Zabbix получает только сетевой доступ к разрешённому публичному URL и, при необходимости, read-only доступ к обезличенным журналам и состоянию согласованных Nginx и балансировщика. Учётная запись внешнего сценария имеет минимальные права и не меняет данные. Секреты не передаются в URL, открытых макросах, item values, журналах и уведомлениях. Из мониторинга запрещены изменения DNS, сертификатов, upstream, маршрутов и конфигурации служб.
- Зафиксировать фактическую схему пути: имя, авторитетные DNS-серверы, ожидаемые A/AAAA и CNAME, точку завершения TLS, внешний listener, роль Nginx, безопасный URL и владельца каждого звена.
- Создать раздельные read-only элементы для DNS-ответа, срока и результата проверки TLS, доступности балансировщика, полей Nginx и свежести источников; ошибку сбора не заменять успешным нулём.
- Настроить внешний web scenario Zabbix из независимой точки: использовать публичное имя, штатную проверку доверия, ожидаемый HTTP-код, устойчивый маркер и неразрушающий следующий шаг.
- Передавать единый безопасный correlation ID через разрешённые заголовки и журналы, редактируя cookie, токены, параметры пользователя и содержимое ответа.
- Связать события тегами service, layer, vantage, address family и cause class; внешнюю пользовательскую ошибку не подавлять внутренним событием и не выполнять автоматическое восстановительное действие.
- Проверить controlled test на подготовленной безопасной точке или сохранённом обезличенном ответе, затем зафиксировать Problem, Recovery, свежесть данных, стоп-условия и откат пилота.
Контролируемая проверка и свидетельство
Я выполняю проверку на специально подготовленном безопасном URL либо воспроизвожу сохранённые обезличенные ответы коллекторам Zabbix. В первом варианте сценарий проходит публичное DNS-разрешение, TLS, балансировщик и Nginx, проверяет неизменяемый маркер и делает только идемпотентный переход без прикладного эффекта. Во втором варианте по отдельности проверяются разбор DNS, TLS и журнальных полей без воздействия на рабочий путь. Я меняю одну входную переменную за раз только в тестовой среде: известный ошибочный код, отсутствующий маркер или просроченную временную отметку. Рабочие записи DNS, сертификаты, веса, цели и службы не изменяются. При неожиданном доступе, нагрузке, раскрытии данных или невозможности точного возврата тест прекращается; пилотные элементы отключаются, а исходная конфигурация Zabbix остаётся единственной активной.
Фрагмент рабочего регламента
- Зафиксировать внешний симптом с временем, точкой наблюдения, именем, семейством адреса, завершившимся этапом и безопасным фрагментом ошибки; секреты и тело страницы не копировать.
- Сравнить рекурсивные ответы с авторитетными: код, CNAME, A/AAAA и TTL; записать фактический адрес внешнего соединения и не очищать кэши для получения удобного результата.
- Проверить TLS к тому же имени и адресу: SNI, совпадение имени, период действия, переданную цепочку и стандартный результат доверия; не отключать валидацию.
- Сопоставить внешний запрос с listener и backend балансировщика по времени и безопасному идентификатору; состояние короткой health check не приравнивать к пользовательскому пути.
- Найти в Nginx тот же запрос и сравнить итоговый status, upstream address, upstream status и времена этапов; конфигурацию и журналы только читать, службы не перезапускать.
- Повторить неразрушающий внешний шаг из второй согласованной точки; при конфликте назвать свежесть и область каждого сигнала, а изменение передать владельцу вместе с планом возврата.
Откат
Откат ограничен новыми объектами мониторинга. Я отключаю созданные items, web scenario, triggers, зависимости и пилотный read-only сбор, после чего проверяю прекращение опроса и сохранность прежних объектов Zabbix. Если для пилота была выдана отдельная минимальная учётная запись, её отзыв выполняет владелец по согласованной процедуре. DNS-зона, сертификат, балансировщик, конфигурация Nginx, upstream и рабочие службы не меняются. Любое восстановительное действие вне Zabbix имеет отдельный план возврата, владельца и окно; оно не является частью диагностического отката.
Ограничения вывода
Внешний сценарий описывает только выбранную точку, имя, протокол, URL, безопасный шаг и момент. Он не воспроизводит все браузеры, сети, географические маршруты и пользовательские роли. DNS-кэш может сохранять прежнее значение до истечения TTL, а разные резолверы и семейства адресов дают разные пути. Успешная проверка TLS не подтверждает прикладное содержимое; корректный срок не исключает ошибку имени или цепочки. Состояние балансировщика зависит от смысла его health check, а журнал Nginx видит только дошедшие до него запросы. Прямой запрос к upstream обходит часть пользовательского пути. Корреляционный идентификатор может отсутствовать или измениться на промежуточном звене. Часы источников должны быть согласованы, иначе временная связь ослабевает. Пороги срока, задержки и повторов выбираются по конкретному контуру. Мониторинг не гарантирует отсутствие отказов, не выполняет автоматическое переключение и не устанавливает причину, пока различающие сигналы не согласованы.
Источники
- Zabbix documentation: Web monitoring
- Zabbix documentation: HTTP agent
- NGINX documentation: Using nginx as HTTP load balancer
- NGINX documentation: ngx_http_upstream_module
- Let’s Encrypt: Chain of Trust
- IETF RFC 1034: Domain Names — Concepts and Facilities
- IETF RFC 5280: Internet X.509 Public Key Infrastructure Certificate and CRL Profile